¿Qué es la ciberseguridad en capas?
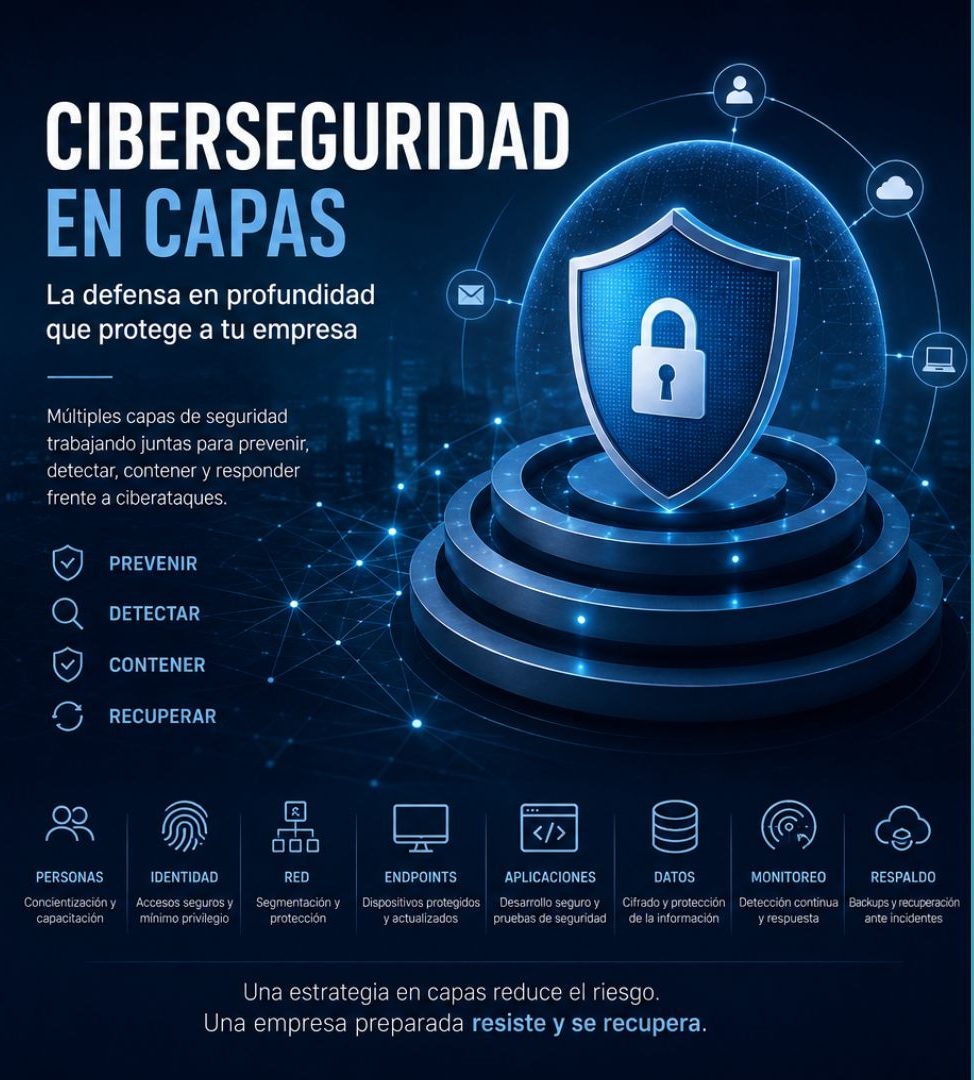
La ciberseguridad en capas, también conocida como defensa en profundidad (Defense in Depth), es una estrategia que utiliza múltiples controles de seguridad para proteger una organización frente a amenazas digitales.
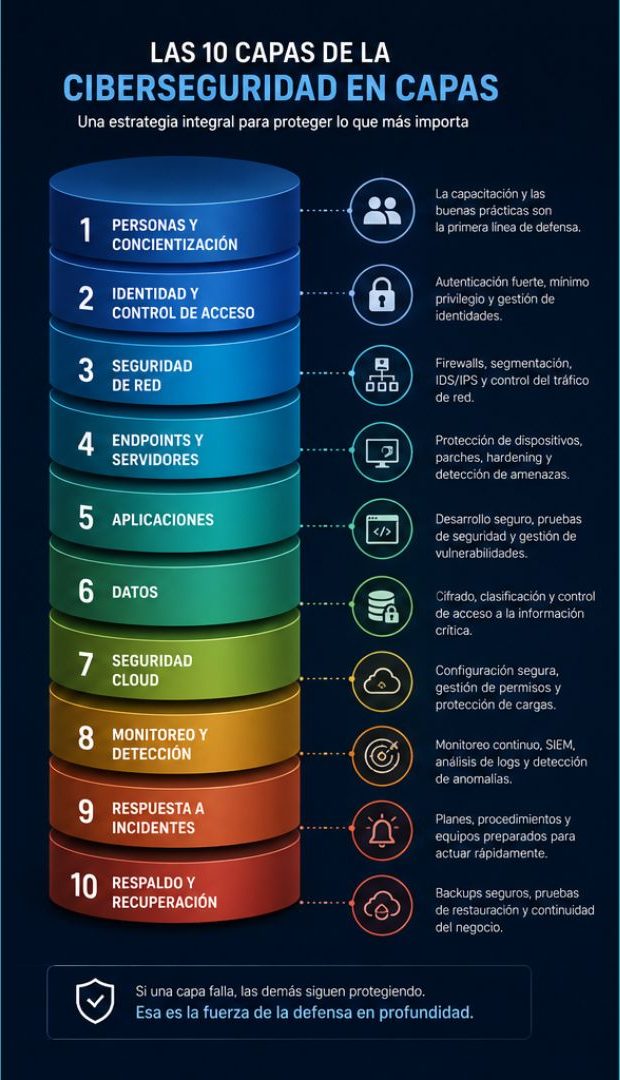
En lugar de depender de una única herramienta —como un firewall, antivirus o sistema de autenticación—, la defensa en profundidad combina diferentes mecanismos de protección para que, si una capa es vulnerada, las siguientes puedan detectar, contener o impedir que el ataque avance.
El concepto está reconocido por organismos como NIST, que define la defensa en profundidad como una estrategia que integra personas, tecnología y operaciones para establecer diferentes barreras de seguridad en múltiples capas de la organización.
OWASP también considera la defensa en profundidad un principio fundamental de seguridad: si una medida defensiva resulta insuficiente, otra capa puede impedir que el atacante complete el compromiso del sistema.
En términos simples:
La seguridad no debería depender de una sola barrera. Si una falla, otra debe estar preparada para actuar.
¿Por qué una empresa necesita ciberseguridad en capas?
Las organizaciones actuales tienen infraestructuras cada vez más complejas. Aplicaciones web, servicios cloud, dispositivos móviles, sistemas internos, trabajadores remotos, proveedores y APIs amplían constantemente la superficie de ataque.
Esto significa que proteger solamente el perímetro de la red ya no es suficiente.
Un atacante puede, por ejemplo:
- Identificar un servicio expuesto a Internet.
- Explotar una vulnerabilidad.
- Obtener credenciales.
- Acceder a un sistema interno.
- Moverse lateralmente por la red.
- Escalar privilegios.
- Acceder a información sensible.
- Intentar afectar la continuidad operacional.
Una estrategia de defensa en profundidad busca introducir controles en diferentes puntos de esta cadena.
NIST señala precisamente que una estrategia moderna de defensa debe superar el enfoque basado exclusivamente en el perímetro y combinar arquitecturas resistentes a la intrusión, operaciones que limiten el daño y capacidades de resiliencia.
La ciberseguridad en capas y el pentesting
La defensa en profundidad no significa simplemente comprar más herramientas.
Una organización puede tener firewall, antivirus, EDR, SIEM y MFA y aun así mantener vulnerabilidades críticas.
La pregunta importante es:
¿Qué ocurre cuando un atacante intenta superar todas estas capas?
Aquí es donde el pentesting adquiere especial importancia.
Un pentest permite evaluar la seguridad desde la perspectiva de un atacante e identificar qué tan lejos podría avanzar después de encontrar una vulnerabilidad.
Por ejemplo:
Vulnerabilidad web → acceso inicial → robo de sesión → escalamiento de privilegios → movimiento lateral → acceso a información sensible.
Este análisis permite pasar de una visión basada únicamente en vulnerabilidades individuales a una visión basada en rutas de ataque y riesgo real.
La defensa debe comprobarse periódicamente porque las configuraciones cambian, aparecen nuevas vulnerabilidades y también evolucionan las técnicas utilizadas por los atacantes.